Основные
Вкладка Основные определяет, как трафик попадает в b4 и что b4 с ним делает. Некоторые поля применяются только после перезапуска, см. Сохранение и перезапуск. Как устроен движок, описано в разделе Перехват пакетов.
Движок пакетов
Подвкладка определяет, как пакеты попадают в b4, с какими семействами адресов он работает и какую часть каждого соединения читает.
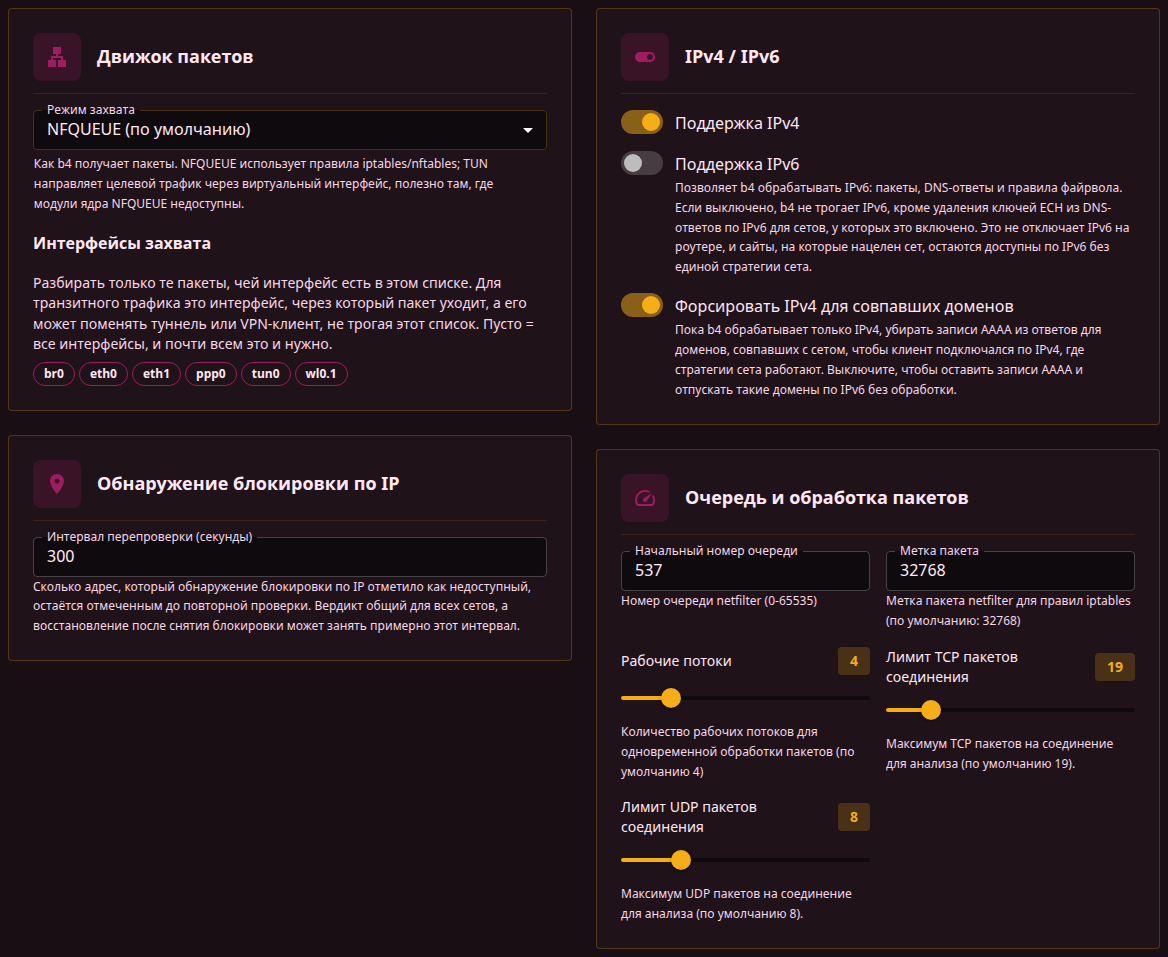
Режим захвата
Режим захвата выбирает, как пакеты попадают в b4. Изменение применяется после перезапуска.
| Режим | Как пакеты попадают в b4 |
|---|---|
| NFQUEUE (по умолчанию) | Правила файрвола передают пакеты в b4. Обычный выбор. |
| TUN-интерфейс | Трафик маршрутизируется через виртуальный интерфейс, который читает b4. Для ядер без модулей, нужных NFQUEUE. Дискавери работает с ним с ограничениями. |
Настройки TUN
Видны, пока выбран TUN-интерфейс.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Аплинк-интерфейс | Куда b4 отправляет обработанные пакеты. Авто (следовать маршруту по умолчанию) переключается вместе с маршрутом по умолчанию при смене WAN или VPN. Выбранный интерфейс закрепляет аплинк. | Авто (следовать маршруту по умолчанию) |
| Шлюз аплинка | Шлюз закреплённого аплинка. Если поле пустое, шлюз берётся из маршрута по умолчанию. | Пусто |
| Адрес TUN | Адрес и префикс TUN-устройства. Не должен пересекаться с подсетями LAN или VPN. | 10.255.0.1/30 |
| Имя устройства TUN | Имя интерфейса, который создаёт b4. Не должно совпадать с аплинком или другим существующим интерфейсом. | b4tun0 |
Интерфейсы захвата
Интерфейсы захвата видны в режиме NFQUEUE и ограничивают b4 трафиком, который уходит с роутера через выбранные интерфейсы. Пустой выбор, значение по умолчанию, охватывает все интерфейсы. Рекомендуется оставить его пустым.
VPN-клиент или туннель может увести трафик на другой интерфейс, и к трафику вне выбора сеты не применяются. Если после выбора интерфейса ничего не работает, первым делом стоит снять выбор, см. Интерфейсы захвата ни с чем не совпадают. См. также Какой интерфейс за что отвечает.
Если движок не запустился
Если движок пакетов не запустился, веб-интерфейс работает, но трафик проходит через роутер без изменений. Причину показывают дашборд и карточка Движок пакетов. Если в ядре нет модулей, нужных NFQUEUE, помогает их установка или переключение на TUN-интерфейс. b4 сам повторяет запуск три раза в течение примерно двух минут, поэтому WAN или VPN, поднявшиеся позже b4, проблемой не становятся. Подробности - в разделе Запуск движка и повторные попытки.
Обнаружение блокировки по IP
Обнаружение блокировки по IP включается в каждом сете отдельно, на вкладке TCP > Основные. Карточка содержит его общие настройки.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Интервал перепроверки (секунды) | Сколько адрес, отмеченный как недоступный, остаётся отмеченным до повторной проверки. Примерно столько же занимает восстановление после снятия блокировки. С тем же интервалом проверяются закреплённые DNS-адреса и забаненные адреса. | 300 |
| Запоминать заблокированные адреса | Банит адрес, который оставил ClientHello без ответа и не отвечает и на другие имена сайтов. Действует в сетах, где включены обнаружение блокировки по IP и Кэшировать заблокированные IP, см. Забаненные адреса. | Вкл. |
| Первый бан (часы) | Сколько адрес остаётся забаненным в первый раз. | 24 |
| Повторный бан (дни) | Сколько длится бан, если адрес забанен снова в течение 30 дней после окончания прошлого бана. | 7 |
IPv4 / IPv6
| Поле | Что делает | По умолчанию |
|---|---|---|
| Поддержка IPv4 | b4 обрабатывает трафик IPv4. | Вкл |
| Поддержка IPv6 | b4 обрабатывает пакеты IPv6, DNS-ответы и правила файрвола для IPv6. Пока она выключена, сеты, у которых включено Убирать ключи ECH из ответов DNS, в режиме NFQUEUE всё равно убирают ключи ECH из DNS-ответов по IPv6. | Выкл |
| Форсировать IPv4 для совпавших доменов | Пока поддержка IPv6 выключена, b4 убирает IPv6-адреса из DNS-ответов для доменов, совпавших с сетом, и клиенты подключаются к ним по IPv4. | Вкл |
Если поддержка IPv6 выключена, сайт из сета, который отвечает и по IPv6, может открыться по IPv6 мимо всех сетов. Форсировать IPv4 для совпавших доменов сужает эту брешь для устройств, которые резолвят имена через роутер, см. Откат на IPv4.
Очередь и обработка пакетов
| Поле | Что делает | По умолчанию |
|---|---|---|
| Начальный номер очереди | Первый номер NFQUEUE, который читает b4. Другое значение нужно, только если те же номера занимает другая программа. | 537 |
| Метка пакета | Метка на пакетах, которые b4 отправляет сам, например фейках, чтобы они проходили его обработку без изменений. См. Метки пакетов. | 32768 |
| Рабочие потоки | Сколько потоков обрабатывают пакеты параллельно, от 1 до 16. | 4 |
| Лимит TCP пакетов соединения | Сколько пакетов в начале каждого TCP-соединения попадает в b4, не больше 100. Лимит действует для всех сетов. | 19 |
| Лимит UDP пакетов соединения | То же для UDP, не больше 30, для всех сетов. | 8 |
Устройства
Карточка Фильтрация устройств ограничивает обход DPI выбранными устройствами или исключает выбранные устройства из него. Что охватывает фильтр и как его настроить, описано в руководстве b4 только для выбранных устройств.
| Поле | Что делает | По умолчанию |
|---|---|---|
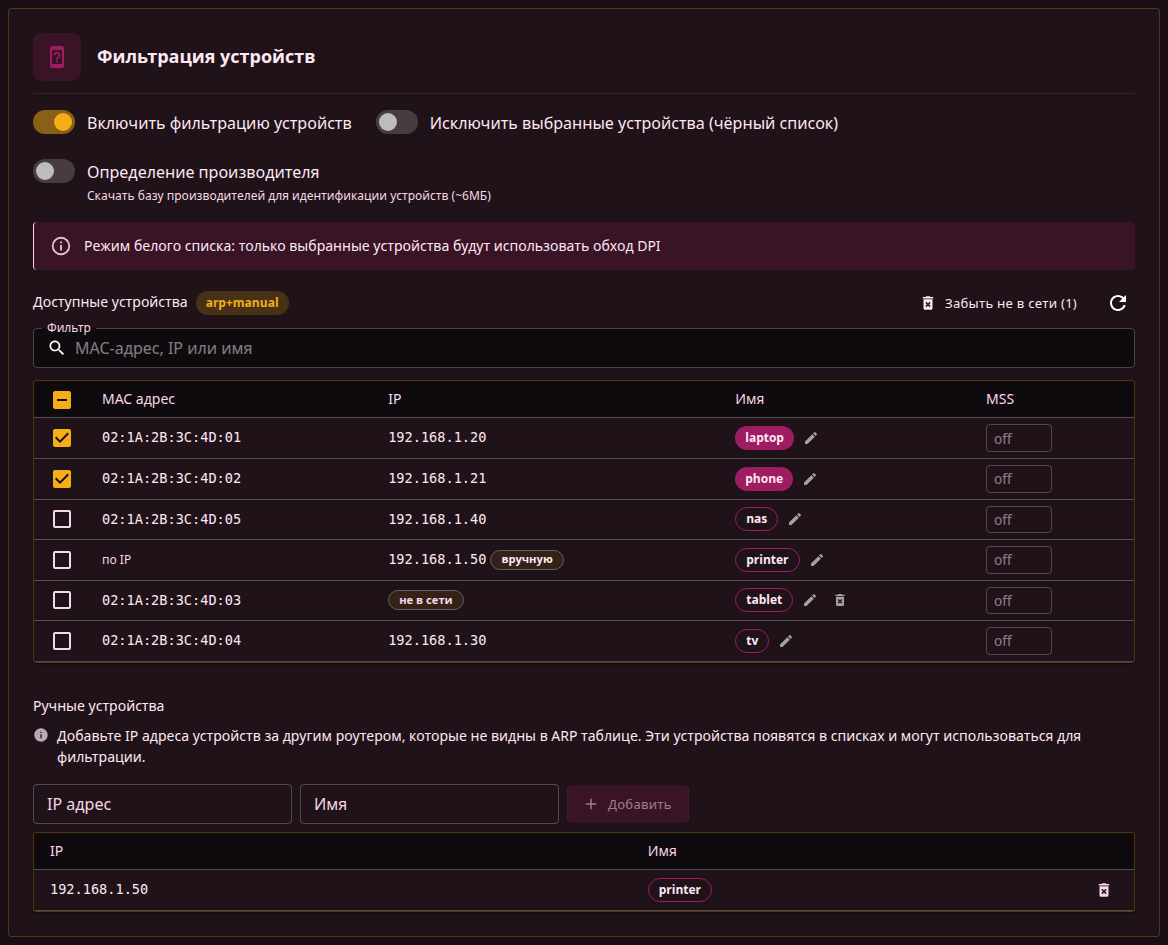
| Включить фильтрацию устройств | Включает отбор. Пока он выключен, обход DPI получают все устройства. | Выкл |
| Исключить выбранные устройства (чёрный список) | Выключено: обход DPI получают только выбранные устройства. Включено: выбранные устройства из него исключены. | Выкл |
| Определение производителя | Скачивает список производителей IEEE, около 6 МБ, чтобы называть производителя каждого устройства. Случайный MAC-адрес отображается как Private. | Выкл |
Доступные устройства
Пока фильтрация включена, карточка показывает устройства из таблицы ARP роутера и устройства, добавленные вручную. Устройство, которое ушло из сети, остаётся в списке, пока b4 хранит для него имя, выбор или значение MSS или пока оно указано среди исходных устройств сета.
| Столбец | Что показывает |
|---|---|
| Чекбокс | Выбирает устройство. |
| MAC адрес | MAC-адрес или по IP для устройства, добавленного вручную. |
| IP | Текущий адрес. вручную отмечает устройство, добавленное вручную, не в сети - устройство, которого сейчас нет в сети. |
| Имя | Имя, заданное значком редактирования, иначе имя хоста из DHCP-аренд роутера, иначе производитель. На Keenetic имя хоста - это имя устройства в веб-интерфейсе самого роутера. Если сохранить пустое поле, b4 удаляет заданное имя. |
| MSS | MSS clamping для TCP-соединений устройства на порт 443, от 10 до 1460. Действует независимо от того, включена ли фильтрация. |
У устройства не в сети рядом с именем есть значок Забыть устройство, а кнопка Забыть не в сети над списком забывает несколько таких устройств сразу. b4 удаляет хранимые для устройства имя, выбор и значение MSS и убирает его из исходных устройств всех сетов. Изменение применяется при сохранении настроек. Забытое устройство при новом подключении появляется как новое.
Ручные устройства
Добавляет устройство, которого нет в таблице ARP, например за другим роутером, по полю IP адрес и необязательному Имя. Такое устройство сопоставляется по IP-адресу. Оно учитывается в сетах маршрутизации, в исходных устройствах сета и в своём значении MSS, но не в обходе DPI: он сопоставляет устройства только по MAC-адресам.
Файрвол
Подвкладка задаёт, как b4 управляет своими правилами файрвола, и правила, которые он ставит помимо захвата.
Правила файрвола
| Поле | Что делает | По умолчанию |
|---|---|---|
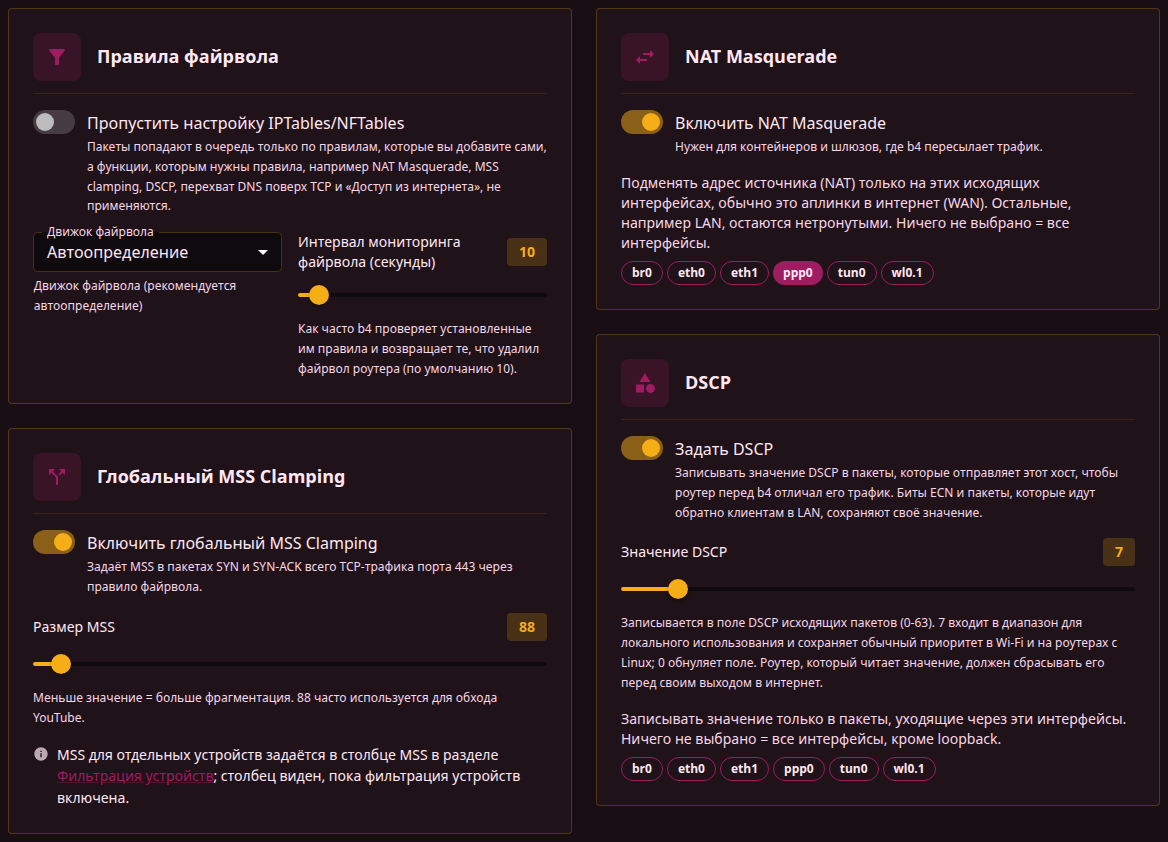
| Пропустить настройку IPTables/NFTables | Для систем, где правила добавляют вручную. В режиме NFQUEUE b4 не ставит правил захвата, а NAT Masquerade, MSS clamping, DSCP, перехват DNS поверх TCP и Доступ из интернета не работают. | Выкл |
| Движок файрвола | Бэкенд для правил b4. Автоопределение, обычный выбор, использует nftables, если они работают, иначе iptables. | Автоопределение |
| Интервал мониторинга файрвола (секунды) | Как часто b4 возвращает правила, которые удалил файрвол роутера. 0 отключает проверку в режиме NFQUEUE. В режиме TUN минимум - 10. | 10 |
Глобальный MSS Clamping
MSS clamping задаёт максимальный размер TCP-сегмента для каждого соединения на порт 443, в том числе соединений самого роутера. ClientHello клиента тогда уходит несколькими небольшими сегментами.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить глобальный MSS Clamping | Включает MSS clamping. | Выкл |
| Размер MSS | Размер сегмента в байтах, от 10 до 1460. | 88 |
Значение устройства в списке Доступные устройства важнее глобального, а значение сета на его вкладке TCP > Основные важнее обоих.
NAT Masquerade
Маскарад заменяет адрес источника пересылаемых пакетов адресом исходящего интерфейса. Он нужен в контейнерах и на шлюзах, где b4 пересылает трафик.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить NAT Masquerade | Включает маскарад. | Выкл |
| Теги интерфейсов | Ограничивают маскарад выбранными исходящими интерфейсами, обычно аплинками. Если ничего не выбрано - все интерфейсы. | Не выбраны |
DSCP
b4 может записывать значение DSCP в отправляемые пакеты, чтобы роутер перед ним отличал его трафик. Настройка описана в руководстве Передача сетов другому роутеру.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Задать DSCP | Записывает Значение DSCP в пакеты, которые отправляет этот хост. | Выкл |
| Значение DSCP | От 0 до 63. При включении переключателя подставляется свободное значение, обычно 7: оно сохраняет обычный приоритет в Wi-Fi и на роутерах с Linux. | 0 |
| Теги интерфейсов | Исходящие интерфейсы, пакеты которых получают значения. Если ничего не выбрано - все интерфейсы, кроме loopback. | Не выбраны |
Сет может записывать собственное значение в пакеты к своим адресам, см. DSCP. Такие сеты перечислены на карточке.
Роутер, который читает значение, должен сбрасывать его на своём выходе в интернет. Иначе провайдер видит его в каждом соединении, которое проходит через b4.
DNS
Подвкладка содержит настройки DNS, общие для всех сетов. Сам резолвер выбирается в сете, см. DNS.
| Поле | Что делает | По умолчанию |
|---|---|---|
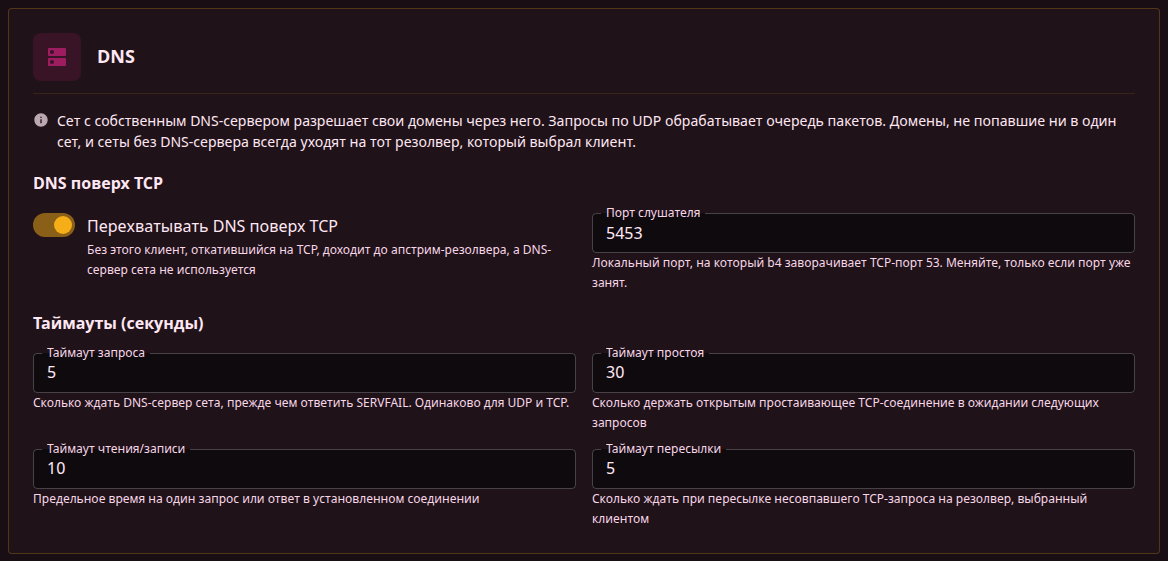
| Перехватывать DNS поверх TCP | Направляет в b4 и DNS-запросы по TCP. Без этого клиент, перешедший на TCP, обходит резолверы сета. | Вкл |
| Порт слушателя | Локальный порт для DNS поверх TCP. Другое значение нужно, только если порт занят другой программой. | 5453 |
| Таймаут запроса | Сколько секунд ждать ответа каждого резолвера сета. | 5 |
| Таймаут простоя | Сколько секунд держать открытым простаивающее TCP-соединение. | 30 |
| Таймаут чтения/записи | Сколько секунд даётся на один запрос или ответ в открытом соединении. | 10 |
| Таймаут пересылки | Сколько секунд ждать резолвер клиента, если TCP-запрос не совпал ни с одним сетом. | 5 |
SOCKS5
Подвкладка настраивает встроенный SOCKS5-прокси. Соединения через него уходят с роутера, и к ним применяются сеты, см. Соединения через встроенный SOCKS5-прокси.
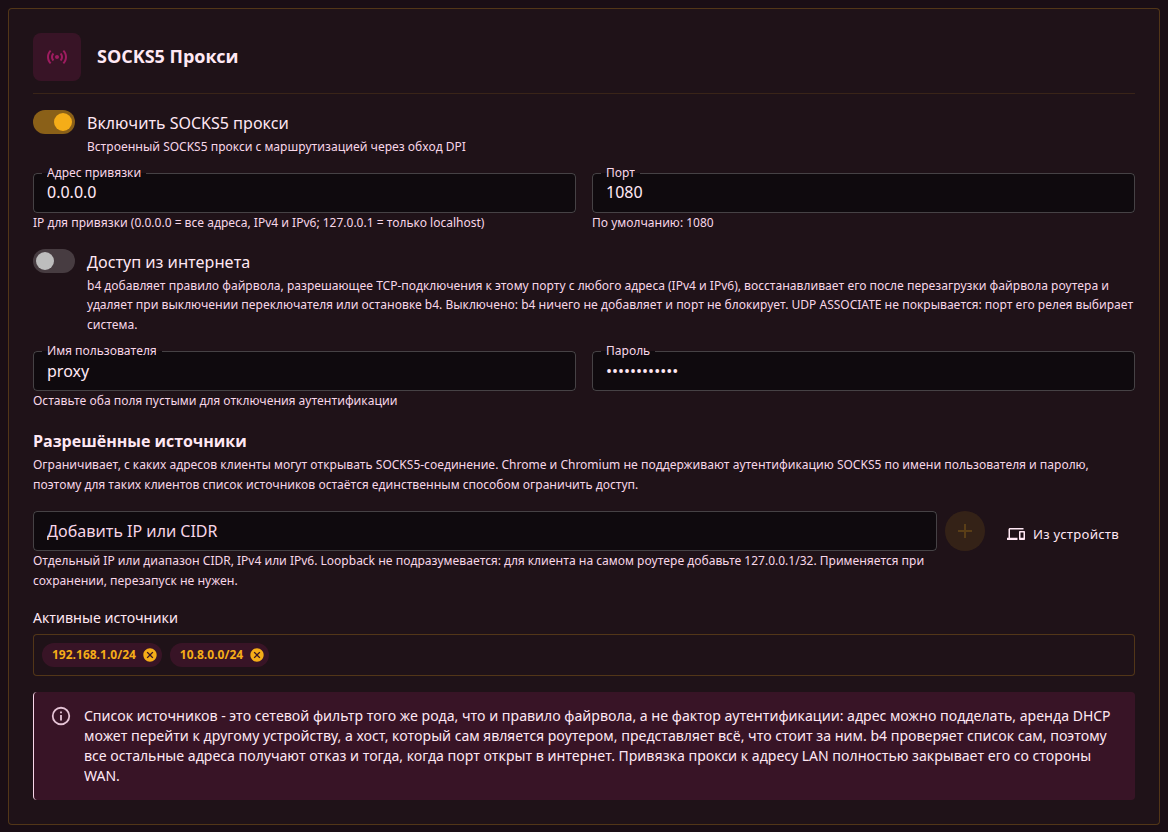
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить SOCKS5 прокси | Запускает прокси. | Выкл |
| Адрес привязки | 0.0.0.0 - все адреса, 127.0.0.1 - только сам роутер. | 0.0.0.0 |
| Порт | Порт прокси. | 1080 |
| Доступ из интернета | Добавляет правило файрвола, открывающее порт для любых адресов, см. Доступ из интернета. | Выкл |
| Имя пользователя, Пароль | Логин прокси, задаются вместе. Оба поля пустые - без логина. | Пусто |
| Разрешённые источники | Адреса клиентов, которым разрешено подключаться. Пустой список - любые адреса. | Пусто |
Изменение полей Включить SOCKS5 прокси, Адрес привязки или Порт перезапускает прокси и закрывает его соединения.
Разрешённые источники
Добавить IP или CIDR добавляет адрес или диапазон, IPv4 или IPv6, а Из устройств - адрес известного устройства. Остальным адресам прокси отказывает. Клиенту на самом роутере нужна запись 127.0.0.1/32.
Chrome и Chromium не умеют входить на SOCKS5-прокси по логину, поэтому для них ограничить доступ можно только списком источников. Если заданы и логин, и список, клиенту нужно и то и другое. Список - не аутентификация: адрес можно подделать. Правила файрвола он тоже не добавляет, а убрать прокси с WAN позволяет привязка к адресу LAN.
Прочее
На подвкладке находится блок Значения для новых сетов.
Значения для новых сетов
Блок задаёт значения, с которых начинает сет, созданный кнопкой Создать сет на странице Сеты, вместо значений b4 по умолчанию. Если поле пустое, новые сеты начинают со значений b4 по умолчанию.
Поле Значения для новых сетов (JSON) принимает JSON сета, например с вкладки Импорт/Экспорт. При сохранении в нём остаются только значения, которые отличаются от значений b4 по умолчанию, а имя сета, цели, имя пользователя и пароль прокси и адреса вкладки Дискавери отбрасываются. Пункт Использовать для новых сетов в меню карточки сета заполняет поле значениями этого сета, а Очистить очищает его.
Такие значения отключают у нового сета разделение и фейк TLS ClientHello, для сетов, которые только маршрутизируют трафик:
{"fragmentation": {"strategy": "none"}, "faking": {"sni": false}}
Эти значения использует только Создать сет. Импортированные сеты, сеты сообщества, Дискавери и сеты, которые AI-приложения создают через MCP, получают значения b4 по умолчанию, поэтому JSON сета значит одно и то же на любом роутере. Сет, созданный с этими значениями, хранит их, и его экспорт их содержит.