Основные
Подвкладка Основные вкладки TCP содержит настройки, которые действуют при любом методе разделения и фейкинга.
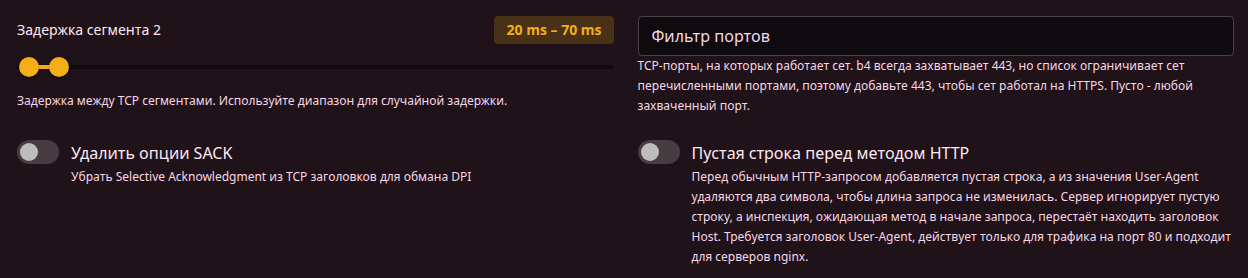
Задержка, порты и заголовки
| Поле | Что делает | По умолчанию |
|---|---|---|
| Задержка сегмента 2 | Задержка между частями, которые отправляет b4, в миллисекундах. Если задан диапазон, каждое соединение выбирает из него случайное значение. | 0 |
| Фильтр портов | TCP-порты, на которых работает сет, например 443 или 80,5222,8000-9000, причём без 443 в списке сет не работает с HTTPS. Пустое поле - все порты, которые перехватывает b4: 443 и порты, указанные в любом сете. | Пусто |
| Удалить опции SACK | Убирает опцию Selective Acknowledgment из TCP-заголовков. Некоторые DPI по ней восстанавливают порядок фрагментов. | Выкл. |
| Пустая строка перед методом HTTP | Для обычного HTTP на порт 80: перед запросом добавляется пустая строка, а User-Agent укорачивается на два символа, чтобы длина не изменилась. Инспекция, которая ждёт метод в начале запроса, перестаёт находить заголовок Host. Нужен заголовок User-Agent, подходит для серверов nginx. | Выкл. |
Окно реальных TCP-пакетов (wssize)
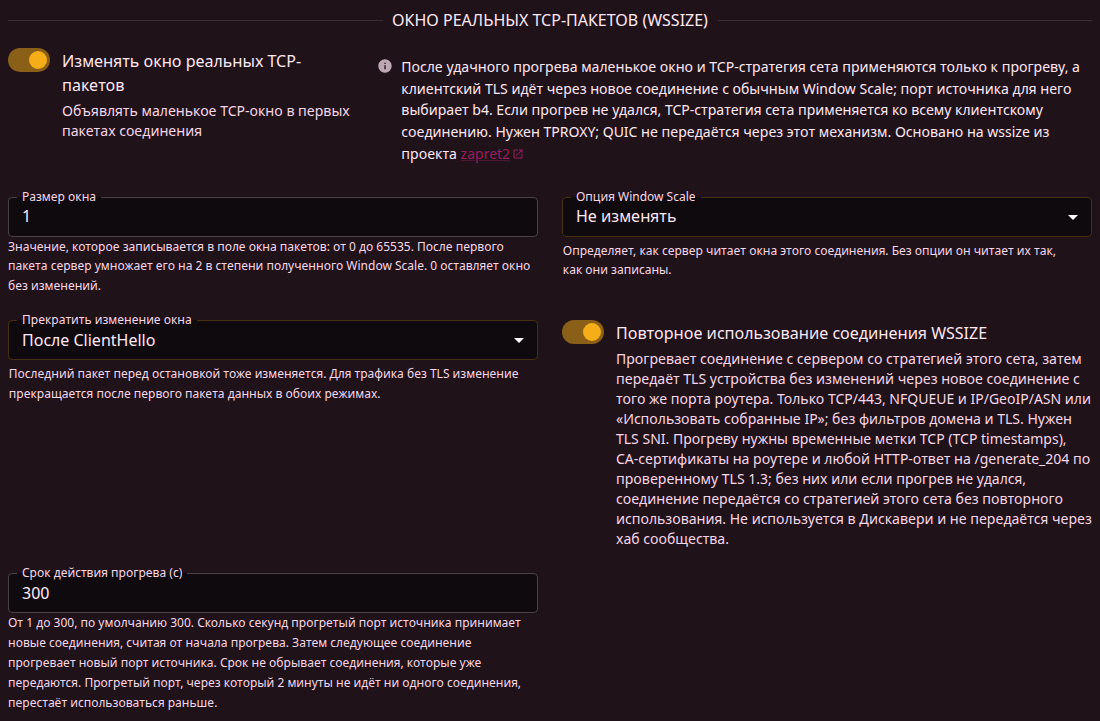
Соединения сета объявляют маленькое TCP-окно в первых пакетах, и сервер отправляет начало ответа небольшими частями. В отличие от манипуляции окном, которая добавляет фейковые пакеты, эта настройка изменяет собственные пакеты соединения. Она основана на wssize из zapret2.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Изменять окно реальных TCP-пакетов | Включает изменение. Ничего не изменяется, пока не задан Размер окна или не изменена Опция Window Scale. | Выкл. |
| Размер окна | Значение, которое записывается в поле окна пакетов, от 1 до 65535. 0 оставляет окно без изменений. | 0 |
| Опция Window Scale | Что происходит с опцией Window Scale в первом пакете соединения, см. таблицу ниже. | Не изменять |
| Масштаб окна (Window Scale) | Показывается при выборе Уменьшить до значения. Уменьшает опцию до заданного значения, от 1 до 14, и никогда не увеличивает её. | 1 |
| Прекратить изменение окна | Показывается, когда задан Размер окна. После ClientHello записывает окно в каждый пакет ClientHello. После первого пакета данных останавливается на первом пакете с данными, как zapret2. | После ClientHello |
| Повторное использование соединения WSSIZE | Применяет маленькое окно к собственному прогревающему соединению b4, затем передаёт соединение устройства без изменений, см. Повторное использование соединения WSSIZE. | Выкл. |
После первого пакета сервер умножает Размер окна на 2 в степени полученного Window Scale. Без опции он читает Размер окна так, как он записан. Пакеты устройства после остановки снова несут его собственное окно.
| Опция Window Scale | Первая часть ответа сервера, если Размер окна равен 1 | После остановки |
|---|---|---|
| Не изменять | 128 байт при масштабе устройства 7 | Соединение работает как обычно. |
| Уменьшить до значения | 2 байта, если Масштаб окна (Window Scale) равен 1 | Сервер читает каждое следующее окно слишком маленьким, и загрузки по соединению остаются медленными, пока оно не закроется. |
| Удалить опцию | 1 байт | Соединение работает без масштабирования окна: сервер читает следующие окна так, как их отправило устройство, а в каждую сторону проходит не более 64 КБ за один RTT, около 1,3 МБ/с при 50 мс. |
Изменение начинается с первого пакета соединения, раньше, чем становится известно имя сервера. Оно действует, только если сет уже получил соединение к этому моменту.
| Цели сета | К чему применяется изменение |
|---|---|
| IP-адреса, категории GeoIP или ASN | К каждому соединению на эти адреса |
| Домены | К соединениям на адрес, который b4 уже знает для домена: из DNS-ответа, прошедшего через b4, или из прежнего соединения с сайтом |
| Только фильтр портов | К каждому соединению на эти порты |
Первое соединение с доменом, адрес которого b4 ещё не видел, проходит без изменений. При включённой настройке Только по домену изменение к доменам сета не применяется. Фильтр версии TLS сета изменение не ограничивает: оно начинается раньше, чем ClientHello показывает версию TLS. Подробности: Изменение окна реальных TCP-пакетов.
Настройка не работает в сете, который также использует маршрутизацию или дублирование пакетов. Редактор показывает уведомление, а включённый сет, в котором настройка включена вместе с одной из них, не сохраняется. Если движок пакетов - TUN-интерфейс, настройка ничего не делает.
Уменьшенный Масштаб окна (Window Scale) сохраняется на всё соединение, и загрузки по нему остаются медленными. Удалить опцию ограничивает соединение 64 КБ за один RTT, включая отправку данных. Один только Размер окна после остановки изменения ничего не замедляет.
Повторное использование соединения WSSIZE
При включённом Повторное использование соединения WSSIZE TCP-соединения сета на порт 443 уходят в два шага. Сначала b4 открывает к серверу собственное прогревочное соединение (прогрев) с порта роутера, со стратегией TCP сета и маленьким окном, и отправляет по нему короткий HTTPS-запрос. После удачного прогрева b4 передаёт TLS устройства без изменений через новое соединение с того же порта роутера, уже с обычным окном. Остальные TCP-порты сета получают его стратегию как обычно. QUIC так не передаётся, а соединение на порт 443, которое не начинается с TLS ClientHello с именем сервера, закрывается.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Повторное использование соединения WSSIZE | Включает этот режим. Виден, пока включено Изменять окно реальных TCP-пакетов, и выключается вместе с ним. | Выкл. |
| Срок действия прогрева (с) | Сколько секунд прогретый порт роутера принимает новые соединения, считая от начала прогрева, от 1 до 300. Затем следующее соединение прогревает новый порт. Соединения, которые уже передаются, срок не обрывает. | 300 |
Прогретый порт, через который 2 минуты не идёт ни одного соединения, перестаёт использоваться раньше.
Включённый сет с этим режимом сохраняется, только если выполнены все условия ниже. Редактор называет каждое нарушенное условие.
- Включено Изменять окно реальных TCP-пакетов, и Размер окна больше
0. - У сета есть IP-цель: Ручные IP обхода, Категории GeoIP обхода, Сети (ASN) или Использовать собранные IP.
- У сета нет доменов и категорий GeoSite, а Только по домену выключено.
- В поле Фильтр версии TLS выбрано Любая.
- Фильтр портов пуст или содержит
443. - Сет не использует ни маршрутизацию, ни Дублирование пакетов, ни эскалацию.
Роутеру нужны поддержка TPROXY в файрволе, временные метки TCP (net.ipv4.tcp_timestamps не равно 0) и корневые сертификаты: системные или те, что Entware ставит в /opt/etc/ssl. Если чего-то из этого нет, b4 пишет предупреждение в лог. Без TPROXY соединения сета получают его обычную стратегию. Модули и правила файрвола для этого режима перечислены на странице Метки пакетов. Сервер должен ответить на запрос прогрева по TLS 1.3 с сертификатом, которому доверяет роутер.
Режим ничего не делает, и соединения сета получают его обычную стратегию, пока выполняется одно из условий ниже. Редактор тогда показывает уведомление, а b4 пишет предупреждение в лог.
- Движок пакетов - TUN-интерфейс, в том числе после сохранения NFQUEUE, пока перезапуск не применит выбор.
- Включено Пропустить настройку IPTables/NFTables в разделе Настройки > Основные > Файрвол.
- Метка пакета в разделе Настройки > Основные > Движок пакетов имеет общие биты с
0x240000.
Запуски Дискавери этот режим не используют.
Если прогрев не удался или пропущен, если передача после удачного прогрева не удалась или если нет свободного слота или порта прогрева, b4 всё равно передаёт соединение устройства: с обычного порта роутера и со стратегией TCP сета на всём соединении, как без этого режима. То же происходит, когда устройство отправляет через прогретый порт только ClientHello, а сервер за 5 секунд не отвечает и не закрывает соединение. Тогда b4 отправляет ClientHello заново с обычного порта роутера и больше не использует прогретый порт. Для этого сервера режим остаётся включённым. Страница Трафик отмечает такое соединение меткой резерв. Прогрев не удаётся, если сервер недоступен, не принимает TLS 1.3, показывает сертификат, которому роутер не доверяет, не присылает временных меток TCP или не даёт полного ответа. Он пропускается, пока на роутере нет временных меток TCP или корневых сертификатов. Он также пропускается некоторое время после неудачного прогрева к тому же серверу с тем же именем сайта. Сохранённое изменение настроек отменяет это ожидание, как и генерация, загрузка, повторная генерация или удаление в Настройки > Payloads payload, который использует включённый сет.
Дублирование пакетов
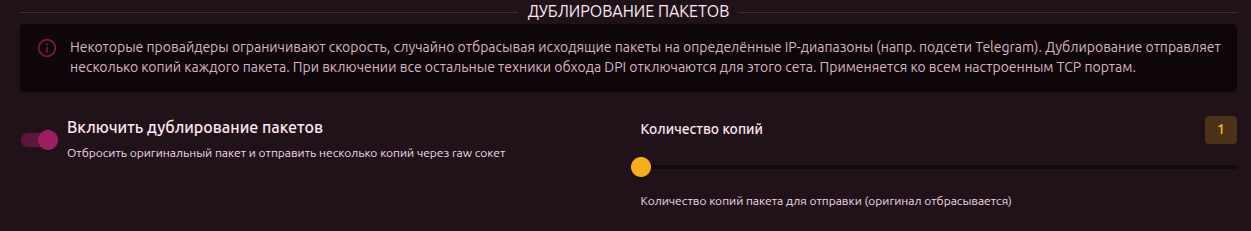
Для провайдеров, которые замедляют трафик, отбрасывая часть исходящих пакетов на определённые диапазоны адресов, например на подсети Telegram. b4 отбрасывает исходный пакет и вместо него отправляет несколько копий.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить дублирование пакетов | Отправляет каждый пакет TCP-соединений сета несколькими копиями. К дублируемым пакетам остальные техники обхода сета не применяются. | Выкл. |
| Количество копий | Сколько копий отправлять, от 1 до 10. | 3 |
На странице Трафик дублированные пакеты отмечены меткой dup.
Обнаружение блокировки по IP
Некоторые адреса серверов блокируются на уровне IP. CDN часто отдаёт в DNS несколько адресов, из которых заблокированы лишь некоторые, и сайт работает или зависает в зависимости от того, какой адрес выбрало устройство. Действие с обнаруженными IP определяет, что b4 делает с найденными адресами. Остальные поля появляются, когда обнаружение включено.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить обнаружение блокировки по IP | Включает обнаружение для сета. | Выкл. |
| Действие с обнаруженными IP | Блокировать обнаруженные IP отклоняет соединения с найденными заблокированными адресами, см. ниже. Собирать обнаруженные IP добавляет адреса в собранные IP, которые другие сеты могут использовать как цели. | Блокировать обнаруженные IP |
Собирать обнаруженные IP
Собирать обнаруженные IP находит адреса, на которых зависает TLS-рукопожатие, и добавляет их в общий пул, собранные IP. Соединения с этими адресами получают сеты с включённым Использовать собранные IP, каждый со своей стратегией или маршрутом. В отличие от Блокировать обнаруженные IP, сбор не банит адреса и не меняет ни DNS-ответы, ни QUIC.
Адрес добавляется в пул после двух соединений с ним подряд на один и тот же порт, которые устанавливают TCP, но не получают ответа на ClientHello за время из поля Таймаут обнаружения. Второе засчитывается, только если открыто после того, как истёк Таймаут обнаружения первого: соединения, открытые одновременно, засчитываются один раз. Между первым и вторым соединением должно пройти не больше, чем задано в поле Интервал перепроверки (секунды) в Настройки > Основные. Соединение, которое не установило TCP, не засчитывается, а соединение, на которое сервер ответил, начинает счёт заново.
b4 добавляет адрес, только если следующее соединение с ним получил бы сет с Использовать собранные IP, см. Собранные IP. Затем b4 сбрасывает соединения, которые ещё ждут ответа от этого адреса, чтобы повторные попытки устройства дошли до этого сета. Страница Трафик отмечает такие соединения меткой сбор.
Адреса не собираются:
- с движком TUN-интерфейс или при включённом Пропустить настройку IPTables/NFTables;
- пока ни в одном включённом сете не включено Использовать собранные IP;
- сетом, в котором включено Использовать собранные IP;
- по собственным соединениям роутера и для частных адресов;
- пока работает Дискавери.
Если desync-фейки сета прекращают отслеживание соединения роутером раньше, чем истекает Таймаут обнаружения, сет ничего не собирает, и вкладка показывает предупреждение. Помогает Режим Desync в значении Отключён или ACK-пакеты и выключенный Post-ClientHello RST на вкладке Фейкинг.
Блокировать обнаруженные IP
Блокировать обнаруженные IP подходит для адресов, где до сервера ничего не доходит и никакая стратегия обхода не помогает. Страница Трафик отмечает соединения с адресами, которые находит Блокировать обнаруженные IP, меткой ip. Поля ниже относятся к этому действию. При Собирать обнаруженные IP вкладка скрывает их все, кроме Таймаут обнаружения.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Исправлять DNS-ответы | Дополнительно убирает недоступные адреса из DNS-ответов. Если недоступны все адреса, отдаётся последний, который для этого домена работал. | Выкл. |
| Обнаруживать SYN без ответа | Ловит блокировки по адресу, при которых соединение вообще не открывается. | Вкл. |
| Порог SYN | Сколько попыток соединения без ответа нужно, чтобы роутер сам проверил адрес. Ничего не происходит, пока не провалится и эта проверка. | 3 |
| Порог повторных передач | Сколько безответных копий ClientHello, считая первую, нужно, чтобы признать адрес заблокированным. Это случай блокировки, которая пропускает соединение, а потом поглощает рукопожатие. Низкий порог может принять медленный сервер за блокировку. | 3 |
| TTL исправленного ответа | TTL в исправленных DNS-ответах, в секундах. С коротким значением устройства быстро подхватывают восстановившийся адрес. | 60 |
| Кэшировать заблокированные IP | Запоминает заблокированные адреса, чтобы новые соединения к ним сразу сбрасывались, без ожидания. Адрес, заблокированный для любого имени сайта, банится. | Вкл. |
| Таймаут обнаружения | Через сколько миллисекунд повтор SYN или ClientHello без ответа засчитывается как достижение соответствующего порога. При включённом Кэшировать заблокированные IP b4 также проверяет адрес на бан, если сервер столько времени ничего не присылает после ClientHello в двух соединениях подряд. | 3000 |
Сколько адрес остаётся отмеченным, задаёт Интервал перепроверки (секунды) в Настройки > Основные.
Забаненные адреса
Некоторые провайдеры блокируют адрес для любого имени сайта: соединение открывается, но ни один сайт на этом адресе не отвечает. В сете с включённым Кэшировать заблокированные IP b4 проверяет, отвечает ли адрес на другие имена сайтов, когда:
- обнаружение блокировки по IP признаёт адрес заблокированным (см. Порог повторных передач и Таймаут обнаружения);
- в двух соединениях подряд сервер ничего не присылает после ClientHello дольше, чем задано в поле Таймаут обнаружения. Соединение, на которое сервер ответил, начинает счёт заново, как и пауза дольше, чем Интервал перепроверки (секунды).
Адрес, не ответивший ни на одно из этих имён, банится. Соединение, которое ещё ждёт от него ответа, тогда сбрасывается. Адрес, ответивший на них хотя бы отказом, не банится, как и адрес, который до конца проверки ответил ожидающему соединению. Адрес, который обнаружение блокировки по IP признало заблокированным, всё равно остаётся в кэше заблокированных адресов. Пока не истечёт Интервал перепроверки (секунды), новые соединения с ним сбрасываются, для любого сайта.
На некоторых роутерах b4 не может узнать, ответил ли сервер, пока соединение открыто. Там соединение без ответа засчитывается, только когда устройство от него откажется, см. Что нужно от ядра.
Пока адрес забанен:
- Новые соединения с этим адресом и портом сразу сбрасываются во всех сетах с действием Блокировать обнаруженные IP и включённым Кэшировать заблокированные IP. QUIC на этот адрес и порт отклоняется. Устройство может перейти к следующему адресу сайта, если он есть.
- Сет, который направляет трафик через прокси или через поднятый интерфейс TUN, TAP или WireGuard, не трогает свои соединения с этим адресом. Соединение, которое другой сервис отправляет в туннель, тоже не затрагивается, см. Пакеты, уходящие другим маршрутом. Сет, маршрутизированный в другой интерфейс, например во второй аплинк, свои соединения сбрасывает или отклоняет.
- Из DNS-ответов для доменов всех сетов он убирается. Если забанены все адреса ответа, b4 отдаёт адрес, который раньше работал для этого домена. Если такого адреса нет, ответ уходит без изменений.
- Страница Трафик отмечает соединения, которые b4 сбросил или отклонил, меткой
бан.
По умолчанию бан длится 24 часа. Адрес, забаненный снова в течение 30 дней после окончания прошлого бана, банится на 7 дней. С интервалом из поля Интервал перепроверки (секунды) b4 заново проверяет забаненный адрес: с другими именами сайтов и с именем сайта, из-за которого адрес был забанен, через сет, который обрабатывает этот сайт. После трёх успешных проверок подряд бан снимается досрочно. Баны сохраняются после перезапуска и изменения сетов.
Панель Забаненные адреса на дашборде показывает список банов, а Разбанить сразу снимает бан. Переключатель и сроки банов находятся на карточке Обнаружение блокировки по IP в Настройки > Основные.
Если первым срабатывает условие эскалации сета, хост переносится в запасной сет, и этот сет его адрес не проверяет и не банит. Запасной сет с включёнными обнаружением блокировки по IP и Кэшировать заблокированные IP может забанить адрес сам.
Защита от RST-инъекций
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить защиту от RST-инъекций | Отбрасывает сбросы соединения, которые похожи на вставленные DPI, а не отправленные сервером. | Выкл. |
| Допуск TTL | Наибольшая допустимая разница между TTL сброса и TTL ответов сервера. | 3 |
Проверки описаны на странице Защита от RST-инъекций.
MSS Clamping
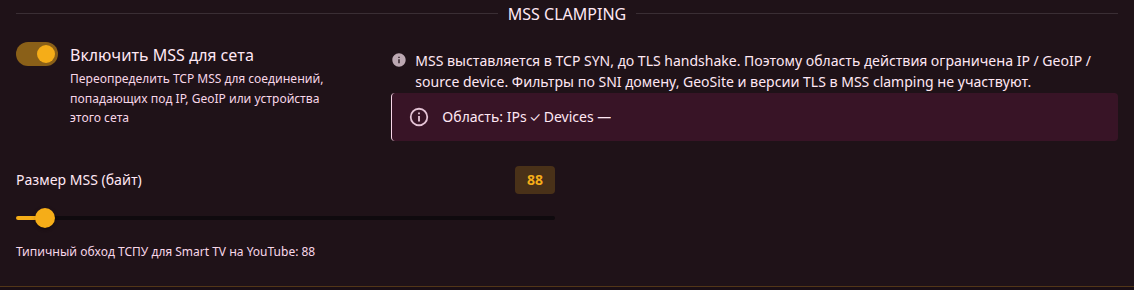
Ограничивает максимальный размер TCP-сегмента (MSS) для соединений сета. С меньшим MSS клиент отправляет ClientHello несколькими сегментами, а собрать их обратно умеет не всякий DPI.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить MSS для сета | Включает ограничение для сета. Доступно, когда в сете есть цель по IP, GeoIP, ASN или исходному устройству либо включено Использовать собранные IP. | Выкл. |
| Размер MSS (байт) | MSS, от 10 до 1460. При включении переключателя подставляется 88. | 88 |
MSS выставляется в первом пакете соединения, раньше, чем становится известно имя сервера. Поэтому где действует ограничение, решают только цели по IP, GeoIP, ASN и исходным устройствам и собранные IP. Домены, категории GeoSite и фильтр версии TLS здесь не участвуют.
| Цели сета | К чему применяется ограничение |
|---|---|
| IP-адреса, категории GeoIP, ASN или собранные IP | К соединениям на эти адреса |
| Только исходные устройства | К каждому соединению на порт 443 с этих устройств, куда бы оно ни шло |
| И то и другое | К соединениям с этих устройств на эти адреса |
Сет, у которого цели по IP, GeoIP и ASN пока не дают ни одного адреса, не устанавливает ограничение, пока они не разрешатся. Устройству, добавленному вручную, нужен фиксированный адрес, чтобы им можно было сузить ограничение.
88 - значение, которое интерфейс предлагает для смарт-ТВ на YouTube. В каждом сегменте тогда не больше 88 байт, поэтому большие загрузки идут медленно, и если соединение работает, но еле ползёт, следующий шаг - значение побольше. Чтобы замедлить HTTPS одного устройства без сета, то же самое делает MSS у устройства. MSS сета имеет приоритет над MSS устройства и глобальным для тех соединений, которые он покрывает.