DNS & Маршрутизация
Вкладка DNS & Маршрутизация редактора сета определяет, какой резолвер отвечает на домены сета и куда уходит его трафик. Руководства, в которых она используется:
- Маршрутизация сайтов через VPN или другой интерфейс
- Отправка сайтов через прокси SOCKS5
- Передача сетов другому роутеру
- DNS - резолверы, закреплённые адреса и ECH
- Блокировка рекламы и сайтов
Перенаправление DNS
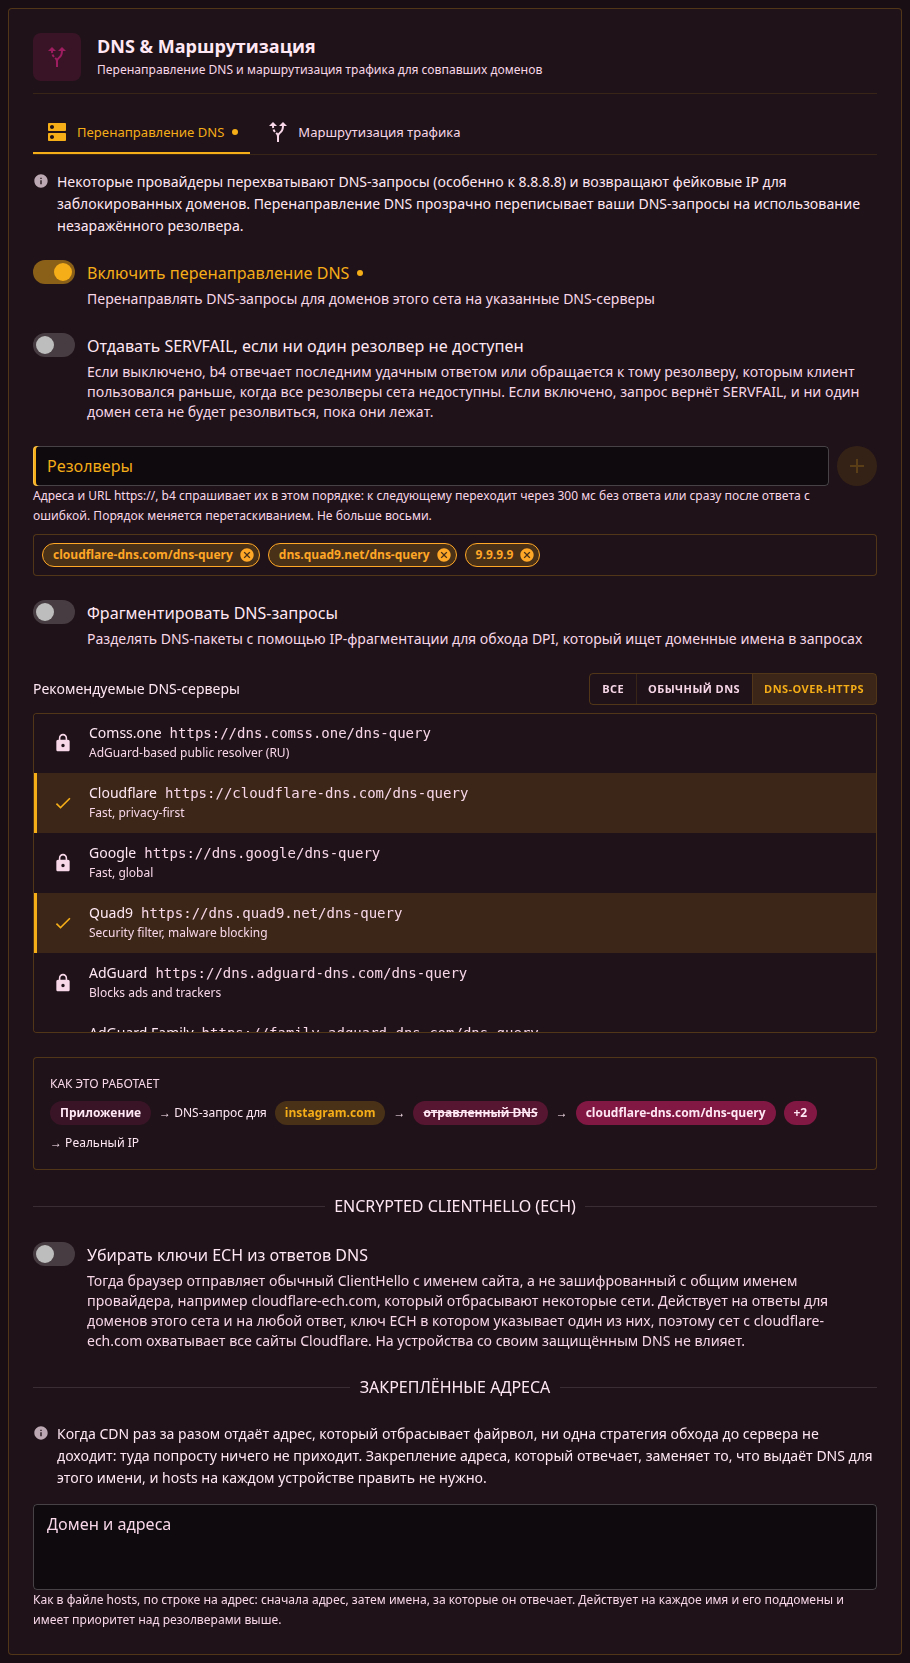
Подвкладка отправляет DNS-запросы к доменам сета на собственные резолверы сета. Остальные домены разрешает резолвер, которым пользуется устройство.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить перенаправление DNS | Отправляет запросы к доменам сета на резолверы ниже. | Выкл |
| Отдавать SERVFAIL, если ни один резолвер не доступен | Если включено, имена сета перестают разрешаться, пока недоступен каждый из его резолверов. Если выключено, b4 отвечает последним удачным ответом или через резолвер самого устройства. | Выкл |
| Резолверы | Резолверы сета, не больше восьми: IP-адреса для обычного DNS и URL https:// для DoH. b4 опрашивает их в том порядке, в каком они стоят в поле, см. Сет с несколькими резолверами. | Пусто |
| Фрагментировать DNS-запросы | Делит каждый запрос к резолверу, заданному IP-адресом, на IP-фрагменты - против DPI, который ищет имена в DNS-запросах. Переключатель виден, когда в поле Резолверы есть IP-адрес. | Выкл |
| Рекомендуемые DNS-серверы | Публичные резолверы на выбор: все, только Обычный DNS или только DNS-over-HTTPS. Щелчок добавляет сервер в поле Резолверы, а щелчок по добавленному серверу убирает его. | Все |
| Убирать ключи ECH из ответов DNS | Браузер тогда отправляет обычный ClientHello. См. Удаление ключей ECH. | Выкл |
| Домен и адреса | Закреплённые адреса в формате файла hosts: 157.240.0.174 www.instagram.com. Закрепление действует только на имена, которые сет уже занимает, в том числе при выключенном перенаправлении. | Пусто |
Маршрутизация трафика
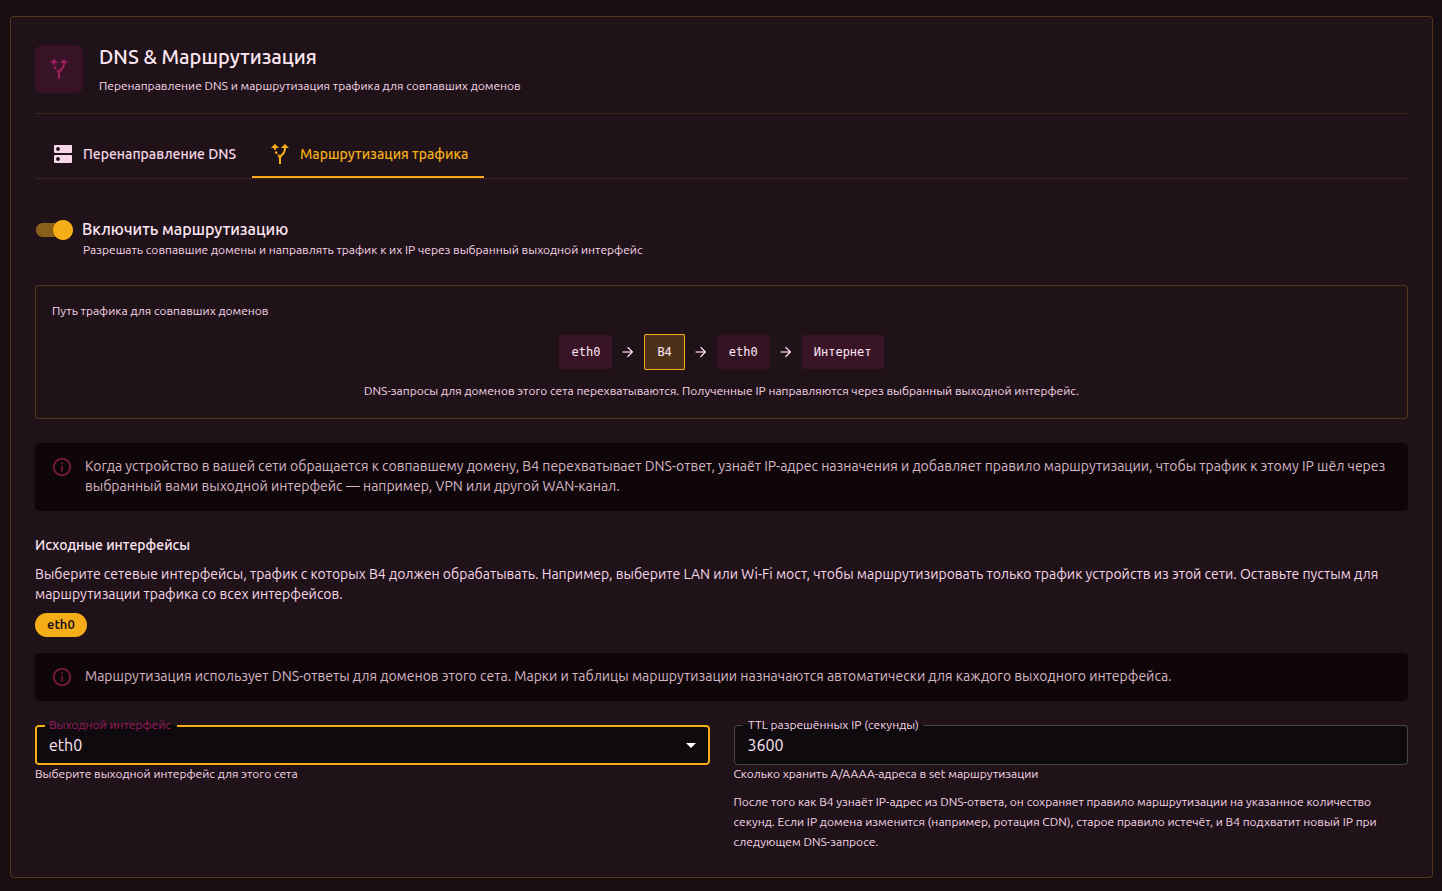
Подвкладка отправляет трафик сета через сетевой интерфейс или прокси SOCKS5, передаёт его в Telegram или блокирует.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить маршрутизацию | Включает маршрутизацию для сета. | Выкл |
| Режим маршрутизации | Сетевой интерфейс, Upstream SOCKS5 proxy, Telegram через WebSocket (встроенный) или Блокировка (чёрная дыра), см. ниже. | Сетевой интерфейс |
| Исходные интерфейсы | Ограничивает сет трафиком, который приходит через выбранные интерфейсы, например через мост LAN. См. Какой интерфейс за что отвечает. | Не выбраны: любой интерфейс |
| TTL разрешённых IP (секунды) | Сколько адрес, узнанный для доменов сета, хранится в сете. Адреса из целей IP хранятся, пока они есть в сете. | 3600 |
Маршрутизация сопоставляет адрес назначения: цели сета по IP, CIDR, GeoIP и ASN, собранные IP, пока включено Использовать собранные IP, и адреса, которые b4 узнаёт для его доменов. Сет выше в списке с включённым переключателем Приоритет IP может не давать этому сету узнавать свои адреса. Сет без доменов, IP, GeoIP и ASN и с выключенным Использовать собранные IP ничего не маршрутизирует, и вкладка об этом предупреждает. Первое исключение - блокировка у сета, который обрабатывает только звонки: она блокирует звонки, которые забирает сет. Второе - сет в режиме Upstream SOCKS5 proxy: он может маршрутизировать UDP по портам. Исходные устройства лишь определяют, чей трафик берёт сет: чтобы отправить весь трафик устройства, нужно ещё включить Любой IP-адрес в Цели > IP обхода.
Сетевой интерфейс
Трафик сета уходит через выбранный интерфейс, например туннель WireGuard или OpenVPN или второй аплинк.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Выходной интерфейс | Интерфейс, через который уходит трафик сета. Выключенный или отсутствующий интерфейс помечен как недоступен, и маршрутизация сета не работает, пока он не вернётся. | Не выбран |
| Egress IP (необязательно) | Подменяет адрес источника у трафика сета. b4 сам добавляет этот адрес на выходной интерфейс. Устройство выше по сети маршрутизирует по этому источнику. | Пусто |
| Шлюз (необязательно) | Устройство в сети выходного интерфейса, которому уходит трафик сета, например VPN-шлюз или другой роутер. Если поле пустое, b4 берёт шлюз, который находит на интерфейсе, либо обычный маршрут через него. | Пусто |
| Трафик самого роутера | Идут ли через выходной интерфейс соединения, которые роутер сам открывает к адресам сета. См. ниже. | Автоматически |
| Аварийное отключение | Отбрасывает трафик сета, пока выходного интерфейса нет. См. ниже. | Выкл |
Трафик, пришедший с самого выходного интерфейса, за сетом не идёт. Если в поле Шлюз (необязательно) указан IPv4-адрес, а интерфейс - порт Ethernet, мост, VLAN, Wi-Fi или устройство TAP, за сетом идёт и IPv4-трафик устройств этой сети, кроме самого шлюза. Шлюз вне сети интерфейса или с адресом самого роутера b4 не использует и пишет причину в лог. См. Шлюз и Сайты через VPN на другом устройстве.
Если выходной интерфейс - поднятый туннель, например WireGuard или устройство TUN или TAP, b4 не трогает пакеты сета: настройки вкладок стратегии не действуют, а TCP-соединения сета на странице Логи заканчиваются пометкой [routed->wg0]. Соединение, которое роутер отправляет через другой интерфейс, например с устройства KeeneticOS в политике доступа в интернет, вместо этого заканчивается пометкой reroute-> с именем этого интерфейса, а если интерфейс - туннель, пометкой tunnel->. Сет, маршрутизированный в обычный интерфейс, например во второй аплинк, сохраняет стратегию обхода.
Трафик самого роутера
Настройка касается соединений, которые роутер открывает сам: обновлений пакетов, прокси, запущенного на нём, и подобного. Трафик устройств сети следует за сетом в любом случае.
| Значение | Что происходит |
|---|---|
| Автоматически | Трафик роутера следует за сетом, кроме случая, когда выходной интерфейс - устройство TUN или TAP, которое читает программа на роутере, например Xray или sing-box |
| Тоже маршрутизировать | Всегда следует за сетом |
| Не трогать | Всегда идёт обычным маршрутом |
Исключение защищает от петли: прокси за TUN-устройством открывает собственное соединение к каждому адресу назначения, и оно уходило бы обратно в тот же TUN, пока у роутера не кончится память. См. b4 вместе с Xray или XrayUI. У сета, ограниченного исходным интерфейсом или включающим списком исходных устройств, поле неактивно: такой сет трафик роутера не берёт никогда.
Аварийное отключение
Без аварийного отключения трафик сета, пока выходного интерфейса нет, уходит через обычный аплинк с настоящим адресом роутера, например пока VPN-клиент переподключается. С ним этот трафик отбрасывается. Остальной трафик это не затрагивает, а маршрутизация возобновляется сама, когда интерфейс возвращается.
Upstream SOCKS5 proxy
b4 сам принимает TCP-соединения сета и заново открывает каждое через прокси SOCKS5, например Xray или sing-box на роутере или на другом хосте. Стратегия обхода сета в этом режиме не применяется. Собственные TCP-соединения роутера к адресам сета тоже идут через прокси. Это касается и запросов резолвера DNS over TLS на роутере, если его сервер входит в сет. Сет, ограниченный исходным интерфейсом или включающим списком исходных устройств, их не трогает.
| Поле | Что делает | По умолчанию |
|---|---|---|
| Хост upstream SOCKS5 | Имя хоста или адрес прокси, 127.0.0.1 для прокси на самом роутере. | Пусто |
| Порт upstream SOCKS5 | Порт прокси, обычно 1080. | 0 |
| Имя пользователя (опционально), Пароль (опционально) | Для прокси с аутентификацией. | Пусто |
| Передавать имя домена в upstream | Передаёт прокси имя хоста вместо адреса, когда b4 может связать имя с соединением. Имена, закреплённые в сете, всегда передаются адресом. Только TCP. | Вкл |
| Маршрутизировать UDP через upstream | Отправляет через прокси и UDP сета. Если выключено или на вкладке UDP включено Блокировать QUIC (форсировать TCP), b4 отклоняет QUIC сета, и браузеры переходят на TCP. Сету без целей опция нужна, чтобы маршрутизировать UDP по портам. | Выкл |
| Прямое подключение при недоступности upstream | Подключается напрямую, пока прокси недоступен. | Выкл |
UDP по портам
Сет в этом режиме без доменов, IP, категорий GeoSite и GeoIP и ASN может отправлять UDP через прокси только по порту назначения, каким бы ни был адрес. Это подходит для игр, звонков и других приложений, у серверов которых нет постоянных адресов. Сет маршрутизирует по портам, когда выполнено всё перечисленное:
- Маршрутизировать UDP через upstream включено.
- В поле Фильтр портов на вкладке UDP указаны порты.
- В поле Звонки на той же вкладке выбрано не Обрабатывать только звонки.
- В поле Исходные интерфейсы выбран интерфейс, например мост LAN, или у сета есть включающий список исходных устройств.
Вкладка в этом случае называет порты, которые маршрутизирует сет. Без исходного интерфейса и без включающего списка исходных устройств b4 не создаёт правило, а предупреждение на вкладке подсказывает, что выбрать. Правило, которое сопоставляет только порт, забирало бы ещё и ответы и входящие соединения из интернета.
| Трафик | Что происходит |
|---|---|
| UDP, который выбранные интерфейсы или устройства отправляют на указанные порты | Идёт через прокси |
| UDP на порт 53 | Остаётся за обработкой DNS b4, даже если порт указан |
| TCP | Не маршрутизируется |
| Собственный UDP роутера | Не перехватывается |
| IPv6 UDP на указанные порты, пока в Настройки > Основные выключена Поддержка IPv6 | Уходит напрямую |
Остальные настройки вкладки UDP к такому сету не применяются, и вкладка их скрывает. Пошаговая настройка описана в разделе Маршрутизация UDP по портам.
Требования
Этому режиму, режиму Telegram через WebSocket (встроенный) и переключателю «Telegram через WebSocket» нужна поддержка TPROXY в ядре. На OpenWrt с nftables её дают пакеты kmod-nft-tproxy и kmod-nft-socket, с iptables - kmod-ipt-tproxy, kmod-ipt-socket и iptables-mod-tproxy. В прошивке Keenetic эти модули уже есть. kmod-nft-fib или kmod-ipt-extra вместе с iptables-mod-extra позволяют правилу пропускать адреса самого роутера по типу; без них b4 перечисляет эти адреса явно. Кнопка Информация о системе в Настройки > Система > Сервис показывает в разделе Возможности ядра, доступен ли Прозрачный прокси (TPROXY), и называет недостающие пакеты.
Как проверить работу
Соединение, которое сет отправил через прокси, на странице Логи заканчивается пометкой [proxy], как и UDP, который сет маршрутизирует по портам. Если её нет, соединение не перехвачено - обычно потому, что его адреса нет в сете. См. Проверка результата.
Когда не отвечает сам upstream
Пока прокси не отвечает, каждое соединение к адресам сета зависает и обрывается, на любом TCP-порту, в том числе у посторонних сайтов на общем адресе CDN. UDP, который сет отправляет через прокси, отбрасывается, а при включённом Прямое подключение при недоступности upstream уходит напрямую. Дашборд показывает Сет X: прокси ... недоступен и прокси недоступен. См. Когда upstream недоступен.
Соединения через встроенный SOCKS5-прокси
Клиент собственного SOCKS5-прокси b4, который запрашивает имя хоста из proxy-сета, уходит прямо в upstream этого сета. См. Встроенный SOCKS5-прокси.
Bridge netfilter
Если bridge netfilter включён, а пакет dockerd на OpenWrt включает его сам, соединения устройств за сетевым мостом, например br-lan, в этом режиме и в режимах Telegram зависают. Как это исправить, описано в разделе Bridge netfilter.
Telegram через WebSocket (встроенный)
Трафик Telegram из сета передаётся через WebSocket-узел Telegram, без прокси в самом приложении. Переключатель в Настройки > Telegram делает то же для всех устройств без сета. См. Telegram через WebSocket.
Блокировка (чёрная дыра)
Трафик сета не покидает роутер. Как именно, определяет Действие блокировки: Отклонить (быстрый отказ), значение по умолчанию, сразу обрывает соединение, а Отбросить (молча) оставляет его ждать таймаута. См. Блокировка рекламы и сайтов.
DSCP
Блок DSCP внизу подвкладки Маршрутизация трафика записывает собственное значение DSCP сета в пакеты к адресам сета, при включённой или выключенной маршрутизации. Роутер перед b4 читает значение и отправляет трафик сета своим маршрутом, например через VPN. См. Передача сетов другому роутеру.
Поля
| Поле | Что делает | По умолчанию |
|---|---|---|
| Включить DSCP для сета | Записывает значение сета. При включении со значением 0 подставляется первое из 7, 31, 6 и 25, которое не занято другим сетом и не совпадает с Задать DSCP. | Выкл |
| Значение DSCP | 0-63. 0 обнуляет поле. | 0 |
В этих пакетах значение заменяет значение Задать DSCP из Настройки > Основные > Файрвол, включено Задать DSCP или нет, а список интерфейсов оттуда ограничивает и его. Значение не покидает этот роутер: общий сет его не несёт. С движком TUN Дискавери и восстановление мониторинга не могут проверить сет с собственным значением.
Выбор значения
7, 31, 6 и 25 сохраняют обычный приоритет в Wi-Fi, cake и pfifo_fast на Linux; куда попадают остальные значения, перечисляет подсказка под полем. В pfSense эти четыре выбрать нельзя, там меньше всего мешают трафику AF11-AF13 (10, 12, 14). Сетам с разными маршрутами нужны разные значения.
Какие пакеты получают значение
Значение выбирается только по адресу назначения, при любом протоколе и порте: цели сета по IP, CIDR, GeoIP и ASN, собранные IP, пока включено Использовать собранные IP, и адреса, которые b4 узнал для его доменов. Сет выше в списке с включённым переключателем Приоритет IP может не давать этому сету узнавать свои адреса. Адрес CDN, общий для нескольких сайтов, несёт значение для всех них. Правила для пересекающихся сетов - в разделе Какие пакеты получают значение.
Первое соединение
Пакет к адресу, который b4 ещё не записал для сета, уходит без значения. Адрес домена записывается, когда b4 видит DNS-ответ для него. Если DNS устройств не проходит через b4, как у b4 в контейнере на MikroTik, значение с первого пакета дают цели IP, CIDR, GeoIP и ASN.
Когда значение не записывается
Блок называет причину, и пока она остаётся, переключатель не включается. Значение не записывается:
- в режимах Upstream SOCKS5 proxy, Telegram через WebSocket (встроенный) и Блокировка (чёрная дыра);
- у сета с исходными устройствами, включаемыми или исключаемыми, или с маршрутизацией, ограниченной полем Исходные интерфейсы;
- ни у одного сета, пока Фильтрация устройств включена и в ней выбрано устройство;
- у сета без целей IP, GeoIP и ASN и с выключенным Использовать собранные IP, если у него нет и доменов или включено Только по домену;
- при включённом Пропустить настройку IPTables/NFTables.
За туннелем, например WireGuard, роутер перед b4 видит только пакеты самого туннеля, а в них этого значения обычно нет.
Как следующий роутер читает значение
См. Как следующий роутер читает значение.
Linux с nftables
См. Linux с nftables.
RouterOS
См. Маршрутизация трафика сета по значению DSCP.
Правила файрвола
С iptables значениям сетов нужны команда ipset и модуль ядра xt_set. Правила и их цена для каждого пакета описаны в разделе Правила файрвола и нагрузка.
Как это работает подробно
См. Как работают сеты маршрутизации, Правила DSCP и Метки пакетов.
Если правила не ставятся
Строка Сеты маршрутизации раздела Firewall в окне Информация о системе показывает, сколько сетов маршрутизации установлено, а пока правила не ставятся - ошибку. См. Если правила не ставятся.