WEB-прокси Telegram Desktop
WEB-прокси отдаёт MTProto-прокси как обычный HTTPS-сайт на отдельном хосте. Telegram Desktop 7.1.1 и новее открывает этот сайт в скрытом окне и пропускает через него все свои соединения. Клиент не открывает MTProto-соединений, а в сети это выглядит как браузер, который загружает сайт. Секреты прокси и его транспорт действуют как обычно.
Хосту нужен публично доверенный сертификат на порту 443, поэтому WEB-прокси подходит скорее для b4 на VPS, чем для роутера за CGNAT.
Требования
- MTProto-прокси включён, его порт свободен, и у него есть хотя бы один секрет.
- Публичное DNS-имя указывает на хост с b4 и больше ни для чего не используется. b4 отвечает на этом имени по всем путям, поэтому веб-интерфейс по нему недоступен.
- Для этого имени на порту 443 отдаётся публично доверенный TLS-сертификат: самим b4 или обратным прокси перед ним. Обратный прокси сохраняет заголовок
Hostили выставляетX-Forwarded-Hostи разрешает WebSocket-апгрейд на/api/v1/ws. Самоподписанного сертификата недостаточно.
Настройка
- Откройте Настройки > Telegram. Карточка WEB-прокси Telegram Desktop видна, пока включён MTProto-прокси.
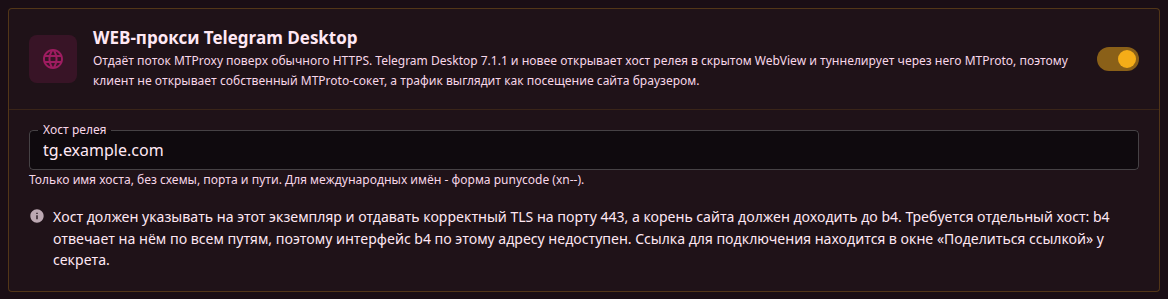
- Включите Включить WEB-канал.
- Укажите Хост релея: только имя, без схемы, порта и пути. Международное имя вводится в форме punycode (
xn--). - Проверьте Порт relay. При включении канала поле заполняется значением
443, на который подключается Telegram. См. Порт relay. - В разделе Сертификат для хоста relay укажите Файл сертификата и Файл закрытого ключа для этого имени. Если поля пусты, используется сертификат веб-сервера.
- На роутере включите Доступ из интернета под полем Порт relay. Если порт релея не 443, пробросьте на него порт 443 со стороны WAN.
- Нажмите Сохранить.
- На карточке Секреты нажмите кнопку «поделиться» у секрета, скопируйте ссылку из строки WEB · Telegram Desktop 7.1.1+ и добавьте её в Telegram Desktop.
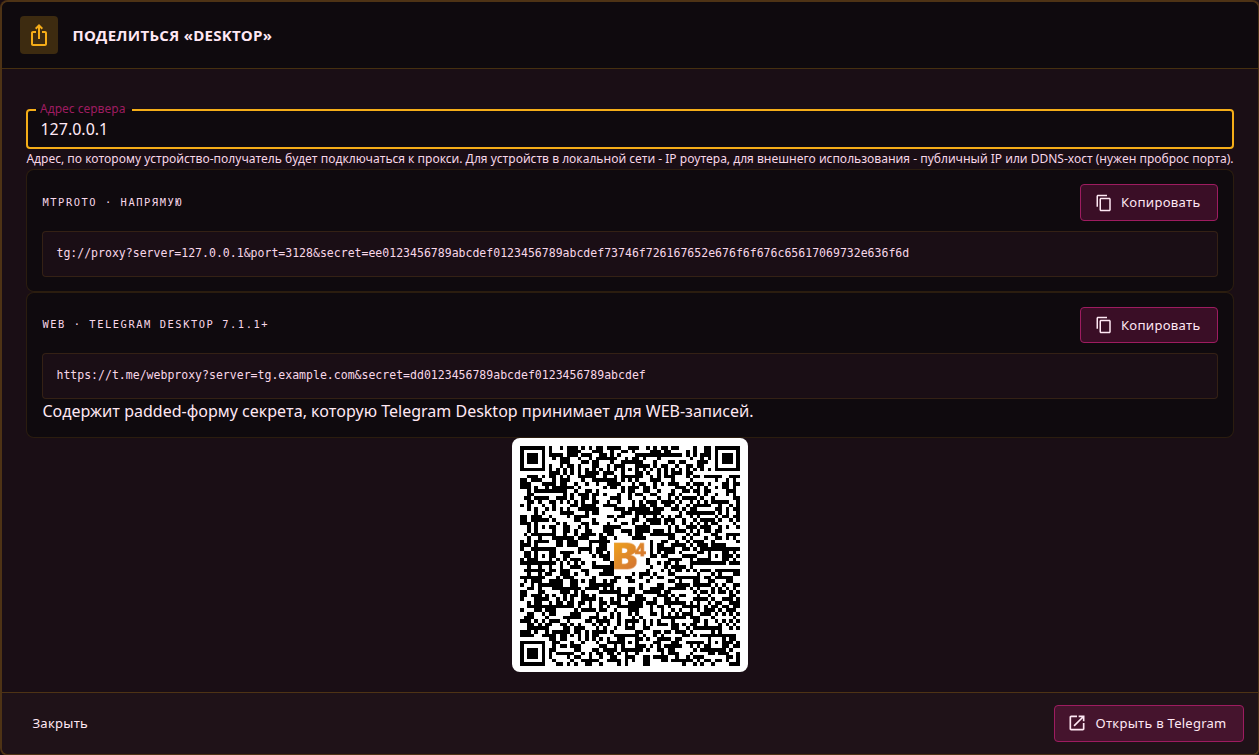
Ссылка имеет вид https://t.me/webproxy?server=<хост>&secret=dd<32 hex-символа>. В ней другая форма секрета, чем в списке, поэтому ссылка, собранная вручную, не работает: единственный источник - окно «Поделиться ссылкой». Своей авторизации у релея нет, и прокси может пользоваться любой, у кого есть ссылка.
Ссылка привязана к хосту релея. После смены поля Хост релея все розданные ссылки перестают работать, и каждую придётся выдать заново.
Порт relay
Telegram всегда открывает https://<хост>/ на порту 443, а порта в ссылке нет. Поэтому публичный порт 443 должен вести к релею: порт релея равен 443, на него ведёт проброс с 443 или перед ним стоит обратный прокси на 443.
| Порт relay | Что получается |
|---|---|
Указан, обычно 443 | У релея свой слушатель. Любое другое имя или IP-адрес на этом порту получают страницу-заглушку, и веб-интерфейс через него недоступен. |
| Пусто | Релей работает на порту веб-интерфейса, только по хосту релея. Всё, что доставляет туда публичный порт 443, доставляет и веб-интерфейс, и его страница входа отвечает на публичном IP-адресе. |
Обычная схема на роутере - собственный порт релея с включённым переключателем Доступ из интернета и проброс с порта 443 со стороны WAN, если порт релея не 443. Порт веб-интерфейса не открывается и не пробрасывается, и интерфейс остаётся доступен только из локальной сети.
Порт релея использует сертификат веб-сервера, если в разделе Сертификат для хоста relay не задан свой. Публичный сертификат на веб-сервере переводит веб-интерфейс только на HTTPS, и каждый вход по IP-адресу показывает предупреждение браузера. Сертификат из раздела Сертификат для хоста relay используется только на порту релея, а у веб-интерфейса остаётся свой.
Страница-заглушка
Каждый посетитель, кроме Telegram, видит простую страницу «Service status», одинаковую на всех установках b4. Страница-заглушка на карточке заменяет её одним HTML-файлом размером до 1 МиБ, а Удалить возвращает встроенную. Релей отвечает этим файлом по любому пути, поэтому стили и изображения должны быть внутри него.
Файл хранится как webproxy_page.html рядом с файлом конфигурации. Файл, скопированный туда вручную, отдаётся так же, а удаление файла возвращает встроенную страницу.
Проверка результата
Хост, открытый в браузере, показывает страницу-заглушку и тогда, когда релей не работает, поэтому ничего не доказывает. Работу релея подтверждает лог:
[tg-bridge] web carrier up from 203.0.113.9 (secret=desktop)
[tg-bridge] web proxy new stream 1 from 203.0.113.9
Такие соединения видны на странице Трафик с меткой MTProto и именем секрета.
Если не работает
- Открывается только страница-заглушка, а в логе нет строки
web carrier up. См. На хосте WEB-прокси открывается страница-заглушка. - На порту 443 никто не отвечает по TLS. Сертификат или ключ не загрузился, и лог сообщает об этом. На порту веб-интерфейса b4 тогда переходит на обычный HTTP, а собственный порт релея не поднимается вовсе.
- На телефоне нет записи WEB-прокси. Мобильные приложения Telegram её не поддерживают и используют MTProto-ссылку из того же окна.